В последнее время участились случаи противоправных действий в сфере информационных технологий, а именно хищений с банковских платежных карт и счетов физических и юридических лиц. Примеры подобных фактов приведены далее:
1) злоумышленник после несанкционированного доступа к странице пользователя в социальной сети рассылает пользователям, находящимся в разделе «Друзья» сообщения, носящие в себе просьбы об оказании помощи в переводе денежных средств под различными предлогами: «Привет, не мог ли ты одолжить мне денег, отдам через пару дней», «Привет, положи пожалуйста 10 рублей на телефон, я отдам», «Привет, можно я переведу тебе на карту свои деньги, а то у меня закончился срок действия карты (или не получается перевести на свою)», «Привет, у меня умерла мама, можешь мне помочь материально». Далее неравнодушным пользователям он вбивается в доверие и якобы для перевода им денежных средств просит сообщить реквизиты банковских платежных карт и коды из смс-сообщений, после чего пользователь, будучи введенным в заблуждение относительно лица, осуществившего указанную рассылку и не догадываясь о преступности его намерений, сообщает ему указанные сведения, ввиду чего злоумышленник получает доступ к денежным средствам пользователя и совершает их хищение. Проведя несанкционированную операцию по переводу денежных средств, злоумышленник зачастую сообщает пользователю, что у него что-то не получается и просит повторить указанные действия с какой-либо другой картой (родственников или знакомых);
2) на торговой площадке «Куфар», «Барахолка» и т.д. злоумышленник находит объявление, размещенное пользователем о продаже какого-либо имущества, после чего в различных мессенджерах пишет указанному пользователю о том, что хотел бы приобрести имущество, указанное в объявлении, однако по различным причинам не имеет возможности за ним приехать. Он предлагает произвести оплату путем перевода денежных средств на банковскую платежную карту пользователя и после того, как пользователь соглашается, высылает в его адрес ссылку с фишинговой (поддельной) страницей сайта банковского учреждения (страница может быть визуально схожа со страницей интернет-банкинга и отличаться только символом в адресной строке доменного имени сайта). Переходя по указанной ссылке, пользователь не замечает, что находится не на действующей странице интернет-банкинга определенного банка. В открывшемся окне на указанном сайте пользователю, как правило, предлагается ввести свой логин и пароль от интернет-банкинга, либо паспортные данные, а также коды из смс-сообщений. Введя указанную информацию пользователю, сообщается об ошибке либо отсутствии платежа. В это время всю введенную информацию видит злоумышленник и вводит на действительном сайте банка, после чего получает доступ к денежным средствам пользователя и совершает их хищение. Проведя несанкционированную операцию по переводу денежных средств, злоумышленник зачастую сообщает пользователю, что у него что-то не получается и просит повторить указанные действия с какой-либо другой картой (родственников или знакомых);
3) на торговых площадках «Куфар», «Барахолка» и т.д. злоумышленник размещает объявление о продаже какого-либо имущества, пользующегося спросом, и выставляет цену зачастую ниже рыночной. Пользователи, увидевшие указанное объявление, пишут лицу, его разместившему, и в ходе переписки злоумышленник сообщает, что не имеет возможности встретиться для передачи указанного в объявлении имущества и предлагает воспользоваться услугами «Доставка Куфар», «Белпочта (ЕМС)», курьерская служба «СДЭК» и т.д. Согласившись, злоумышленник высылает в адрес пользователя ссылку с фишинговой страницей сайта какого-либо вида доставки, где на указанном сайте пользователю, как правило, предлагается ввести реквизиты банковской карты для оплаты товара либо услуг курьера, либо паспортные данные, номер мобильного телефона, а также коды из смс-сообщений. Введя указанную информацию пользователю, как правило, сообщается об ошибке либо сайт перестает загружаться (зависает). В это время всю введенную информацию видит злоумышленник и вводит на действительном сайте банка, после чего получает доступ к денежным средствам пользователя и совершает их хищение. Проведя несанкционированную операцию по переводу денежных средств, злоумышленник зачастую сообщает пользователю, что у него что-то не получается и просит повторить указанные действия с какой-либо другой картой (родственников или знакомых).
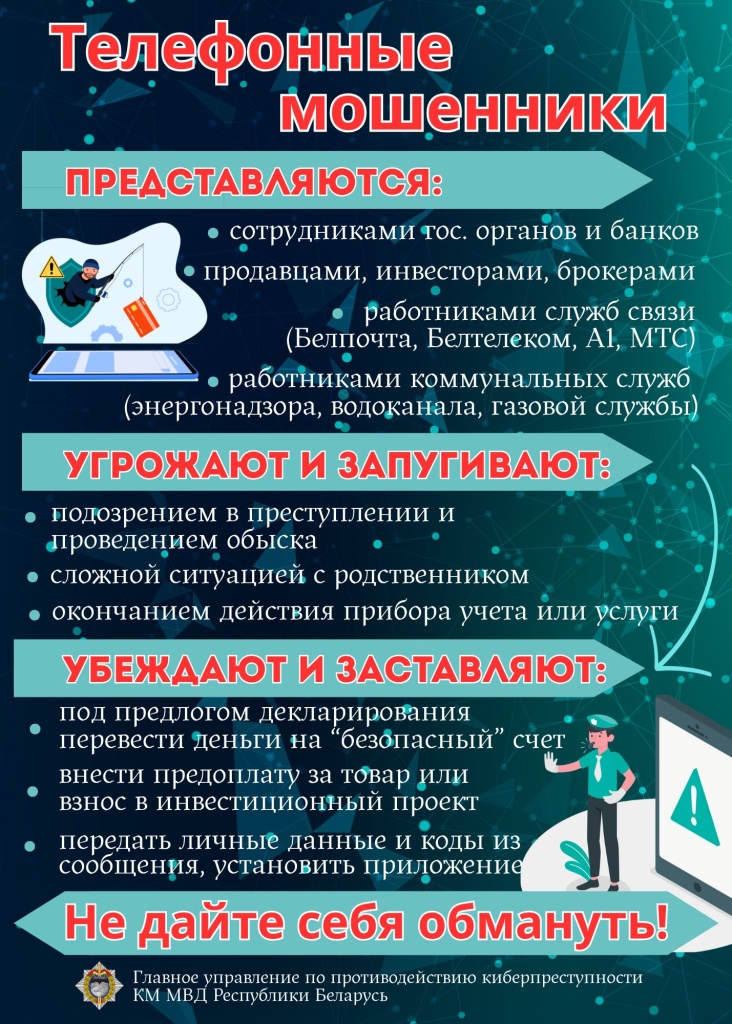
4) на мобильный телефон физического лица поступает входящий звонок от злоумышленника. Как правило, в указанном способе злоумышленник пользуется сервисом по подмене номера телефона и указывает абонентский номер, принадлежащий какому-либо банку или схожий с ним. Далее злоумышленник представляется сотрудником банка (он может назвать пользователя по имени и отчеству, а также назвать часть номера банковской карты, либо информацию о недавно совершенных оплатах). Злоумышленник сообщает о подозрительных операциях по переводу денежных средств на крупные суммы на карт- счета иностранных банков. Когда пользователь сообщает, что никаких операций он не производил, злоумышленник сообщает, что указанные операции необходимо заблокировать, в связи с чем просит пользователя сообщить отдельные реквизиты банковской платежной карты, либо паспортные данные, после чего сообщает, что в адрес пользователя он высылает смс-сообщения с кодами, которые ему необходимо будет назвать после звукового сигнала. В это время всю полученную информацию злоумышленник вводит на действительном сайте банка, после чего получает доступ к денежным средствам пользователя и совершает их хищение (вся запрашиваемая злоумышленником информация известна сотрудникам банка и они не стали бы спрашивать ее в ходе телефонного разговора);
5) в мессенджере «Telegram» физическому лицу поступает входящий звонок либо текстовое сообщение от злоумышленника, который предлагает вложить небольшую сумму денег для заработка на криптобирже. Когда потерпевшее лицо соглашается, то под руководством злоумышленника заводит специальный криптокошелек для использования которого якобы необходимо приобретать и продавать криптовалюту. В последующем, после перевода денежных средств на конкретный счет, указанный злоумышленником под предлогом приобретения криптовалюты, потерпевшему отсылаются фото баланса денежных средств, скопившихся в его криптокошельке за время якобы проведенного от его имени трейдинга, и для ввода которых на банковскую платежную карту потерпевшего, последнему необходимо перевести злоумышленнику еще определенную сумму денег. После чего лицо, совершающее вышеуказанное преступление, получив максимальную сумму личных денежных средств от потерпевшего, перестает выходить с ним на связь либо предлагает новую схему заработка, поясняя, что ранее переведенные денежные средства потеряны (то есть стоимость криптовалюты, в которую были вложены денежные средства, упала);
6) на мобильный телефон потерпевшего, либо посредством установленного на мобильном телефоне мессенджера, поступает звонок от злоумышленника, который представляется сотрудником оператора мобильной связи, например «А1», и под предлогом необходимости продления договора подталкивает потерпевшего установить или переустановить мобильное приложение «Мой А1» не из официального магазина приложения, а из специального установочного АРК-файла, который присылается личным сообщением в мессенджер. После установки (обновления) уже вредоносного приложения мобильный телефон становится подконтрольным злоумышленнику, у него появляется доступ к данным пользователя, которые хранятся на смартфоне (смс-сообщения, информация о паролях и т.д.). Таким образом, злоумышленник может устанавливать сторонние приложения, оформлять банковские и иные сервисы и услуги, используя дистанционно мобильный телефон потерпевшего. Помимо указанного, под различными предлогами, злоумышленник может попытаться узнать у потерпевшего личные анкетные данные с целью оформить на последнего кредит либо открыть новый банковский счет с оформлением виртуальной банковской платежной карты с целью использования оных в дальнейшей преступной деятельности;
7) мошенник через мессенджер («Viber», «WhatsApp», «Telegram» и другие) звонит гражданину под видом представителя организации по установке домофонов, выясняя якобы необходимое количество чипов для нужд семьи потерпевшего, после чего просит указать фамилию, имя, отчество, дату рождения, а также СМС-код, направленный на его номер мобильного телефона. Аналогичным способом являются звонки от представителя оператора мобильной связи «А1» о необходимости перезаключения договора оказания услуг, в связи с окончанием срока его действия; а также от представителя организации по замене электросчетчиков. Почему звонки осуществляются через мессенджер? А это для того, чтобы у потенциальной жертвы в телефоне отобразилось название контакта, например: «А1», «Энергонадзор», «102» и прочее. Это является уловкой во всей схеме, при которой жертва входит к ним в доверие. После этого гражданину звонит другой мошенник, представляясь сотрудником финансовой милиции или иных правоохранительных органов, указывая о том, что предыдущее общение было с мошенником, в ходе чего последний завладел его личными данными, которые сможет использовать в преступных целях, в том числе для хищения его денежных средств, находящихся на счетах в банках. Имеются факты указания, что денежные средства потерпевшего направлены в Украину для финансирования военных действий. Далее мошенник указывает о возможности исправления данной ситуации, для чего свяжет гражданина с Департаментом финансовых расследований Комитета государственного контроля (далее — КГК). При этом, для придания правдивости своим словам, требует от гражданина написания по поводу передачи сведений мошеннику и диктует образец соответствующего заявления о привлечении последнего к уголовной ответственности. Далее с гражданином связывается следующий мошенник в качестве представителя КГК, указывает о запрете распространения сведений об их общении под угрозой возбуждения уголовного дела. После чего указывает о необходимости срочного декларирования имеющихся у гражданина денежных средств с целью недопущения их ареста правоохранительными органами, предлагая: либо перевести их на соответствующие «безопасные» счета банка, либо передать в наличной форме курьеру для последующего зачисления на подобные счета. Под влиянием обмана и вышеуказанных угроз граждане добровольно расстаются со своими денежными средствами.
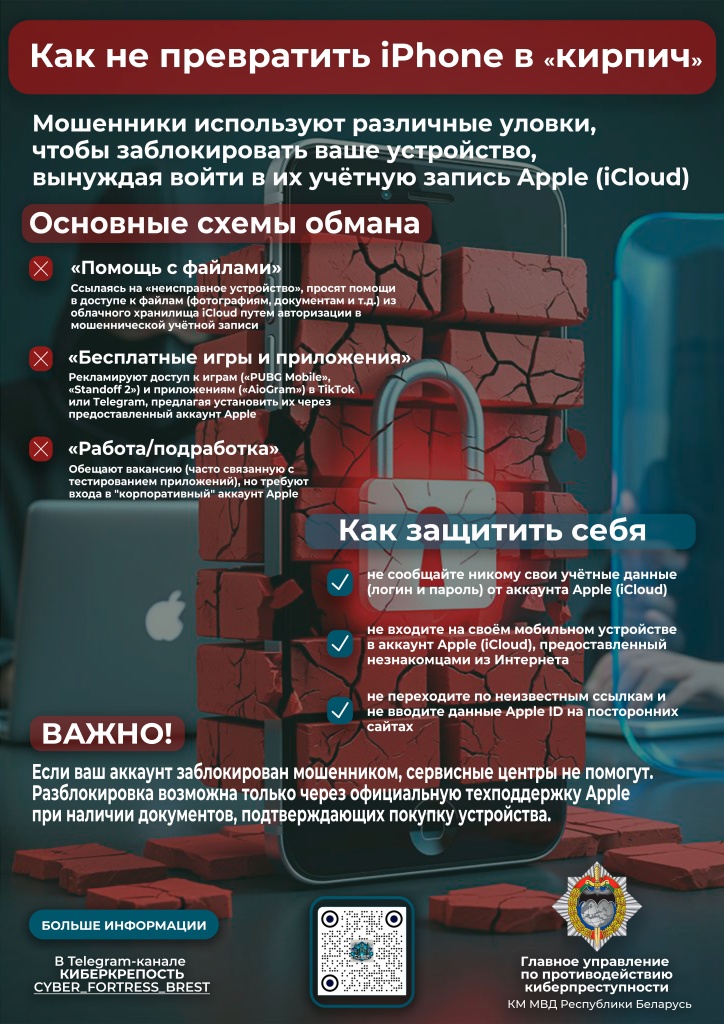
Для того, чтобы обезопасить себя и свои денежные средства от подобных способов хищения, необходимо:
- не разглашать логины, мобильные номера телефонов, пароли, ПИН-коды, реквизиты расчетных счетов, секретные CVC/СW- коды, данные касательно последних платежей и срока действия пластиковых карт третьим лицам;
- в ходе использования карты подключить и использовать технологию «ЗD Sеcure». На настоящий момент это самая современная технология обеспечения безопасности платежей по карточкам в сети интернет. Позволяет однозначно идентифицировать подлинность держателя карты, осуществляющего операцию, и максимально снизить риск мошенничества по карте. При использовании этой технологии держатель банковской карты подтверждает каждую операцию по своей карте специальным одноразовым паролем, который он получает в виде SМS-сообщения на свой мобильный телефон;
- исключить передачу посторонним лицам полученные в SМS- сообщениях временные пароли для подтверждения операций, а также своих банковских карт, каким бы то ни было способом;
- вводить секретные данные только на сайтах, защищённых сертификатами безопасности и механизмами шифрования;
- производить регулярный мониторинг выполненных операций, используя раздел с историей платежей;
- не отказываться от дополнительного уровня безопасности (системы многоуровневой аутентификации);
- подобрать сложный пароль, используя набор цифр, заглавных и строчных букв, который будет понятен лишь владельцу аккаунта. Менять пароль каждые 2-4 недели, если пользуетесь чужими компьютерами для входа в систему интернет-банкинга;
- не использовать автоматическое запоминание паролей в браузере;
- Вход в личный кабинет на сайте интернет-банкинга привязать к МАС или IР-адресу. Это действие обеспечит максимальный уровень безопасности.
Помните:
— никогда не доверяйте незнакомцам, кем бы они ни представлялись и какие бы доводы не приводили;
— научитесь распознавать методы злоумышленников. Их основные рычаги давления — это обман, запугивание, создание, создание спешки и стрессовых ситуаций. Не позволяйте словам незнакомцев затмить ваше критическое мышление;
— правоохранительные и иные государственные органы не будут звонить вам через мессенджеры, в том числе спрашивать у вас конфиденциальную информацию (коды из сообщений, логины и пароли, коды безопасности банковской карты);
— никогда не торопитесь «слепо» исполнять указания лиц на другой стороне провода. Положите трубку, все хорошо обдумайте, обсудите сложившуюся ситуацию с близкими, действительными сотрудниками банковских учреждений, правоохранительных органов.